سطح مكتب واحد.
طريقة واحدة لكل شيء.
Adelon Operating System لمن يريد حاسوبًا يعمل بلا تعقيد، للألعاب وللعمل ولأي شيء، دون أن يضطر يومًا إلى فتح الطرفية.
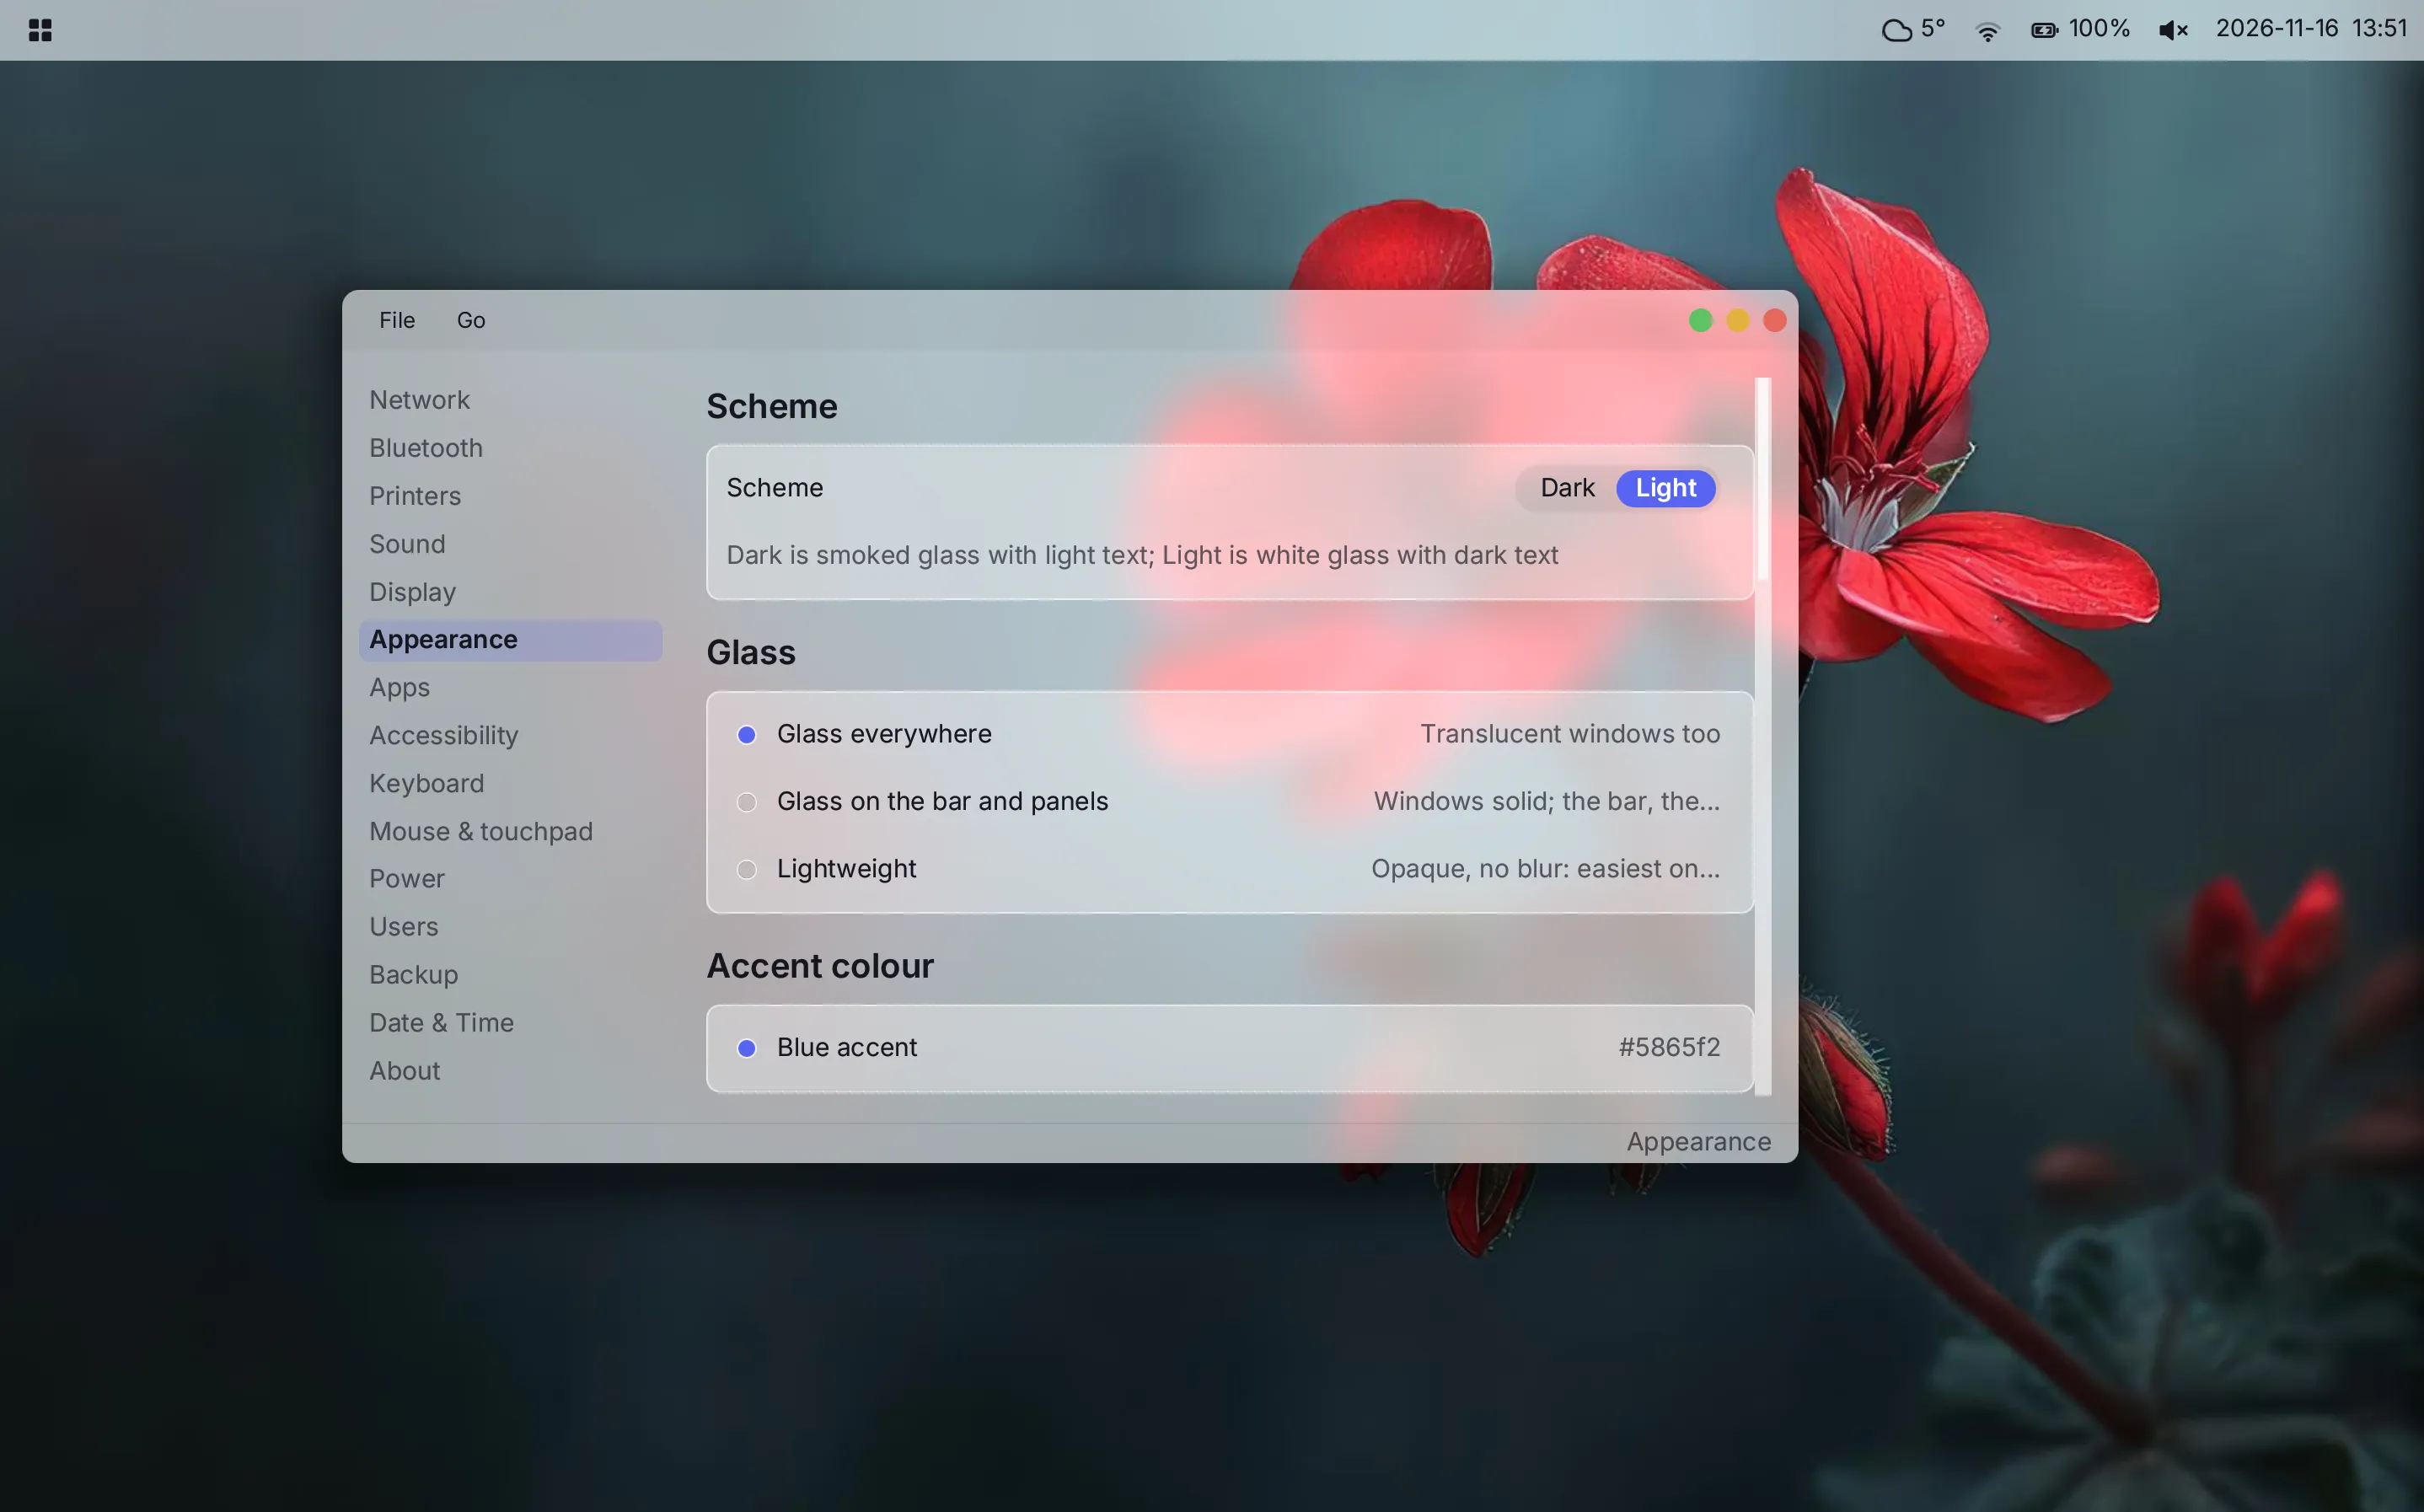
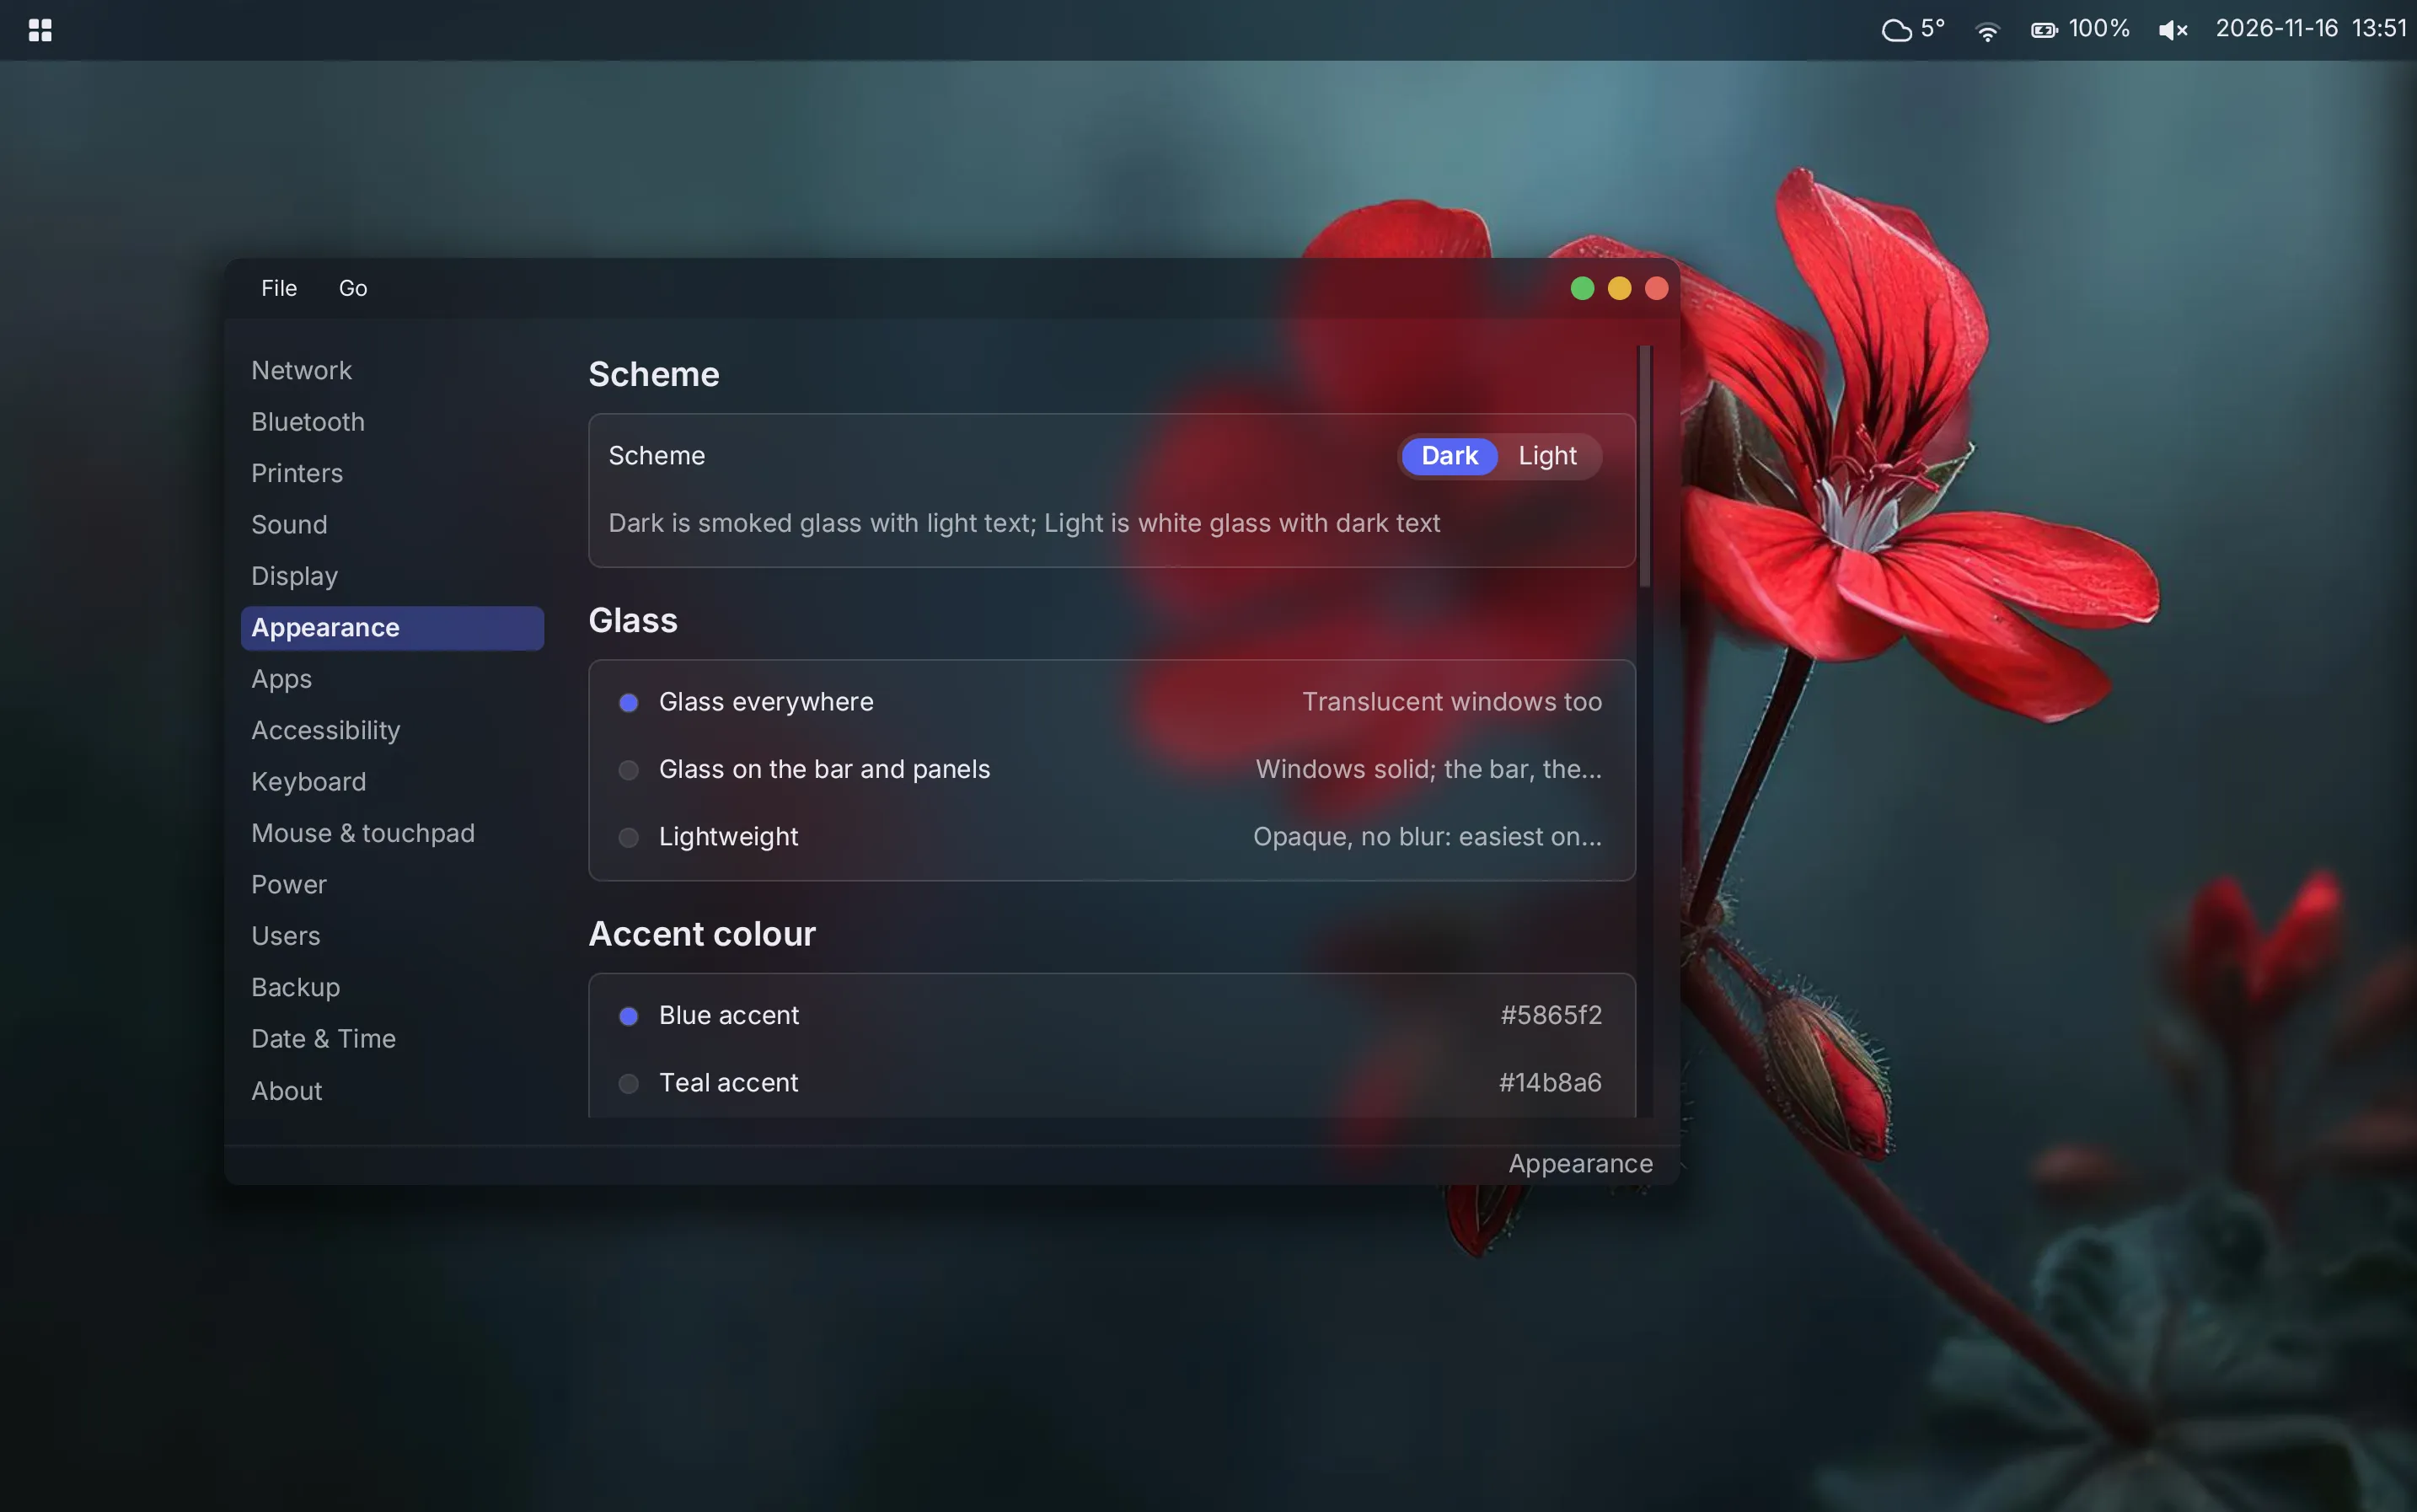
الخصوصية
حاسوب مسؤول أمامك وحدك.
لا أمام معلن، ولا أمام حساب سحابي، ولا أمامنا. هذا مكتوب في سياسات AOS ومُطبَّق في شيفرته، وليس إعدادات عليك البحث عنها.
- لا شيء عنك يغادر جهازك
- لا telemetry، ولا بيانات استخدام، ولا تقارير أعطال. لا يطلب AOS سوى التحديثات والوقت، ولا يكشف أيّ من الطلبين شيئًا عنك.
- بلا حساب، في أي مكان
- لا تسجيل دخول لدى أي شركة، ولا لدينا نحن أيضًا. ولا يردّ على الشبكة على أي شيء لم يطلبه بنفسه.
- لا شيء نبيعه لك
- لا إعلانات في القوائم، ولا ترويج لخدمات سحابية، ولا مساعد لم تطلبه.
- مفاتيحك، بياناتك
- كل مجلد منزلي مشفّر بكلمة مرور صاحبه. يُعرض مفتاح الاسترداد مرة واحدة ولا يُخزَّن في أي مكان آخر.
- التحديثات حين تقرّر أنت
- تُعرض عليك ولا تُفرض أبدًا. لا إعادة تشغيل مفاجئة في منتصف اجتماع، ويمكن التراجع عن كل تحديث.
- صُنع في السويد، وفق قانون الاتحاد الأوروبي
- طُوّر وفق القانون السويدي واللائحة العامة لحماية البيانات (GDPR). تسرد سياسة الخصوصية كل طلب يمكن أن يغادر الجهاز.
تحديثات تتراجع عن نفسها.
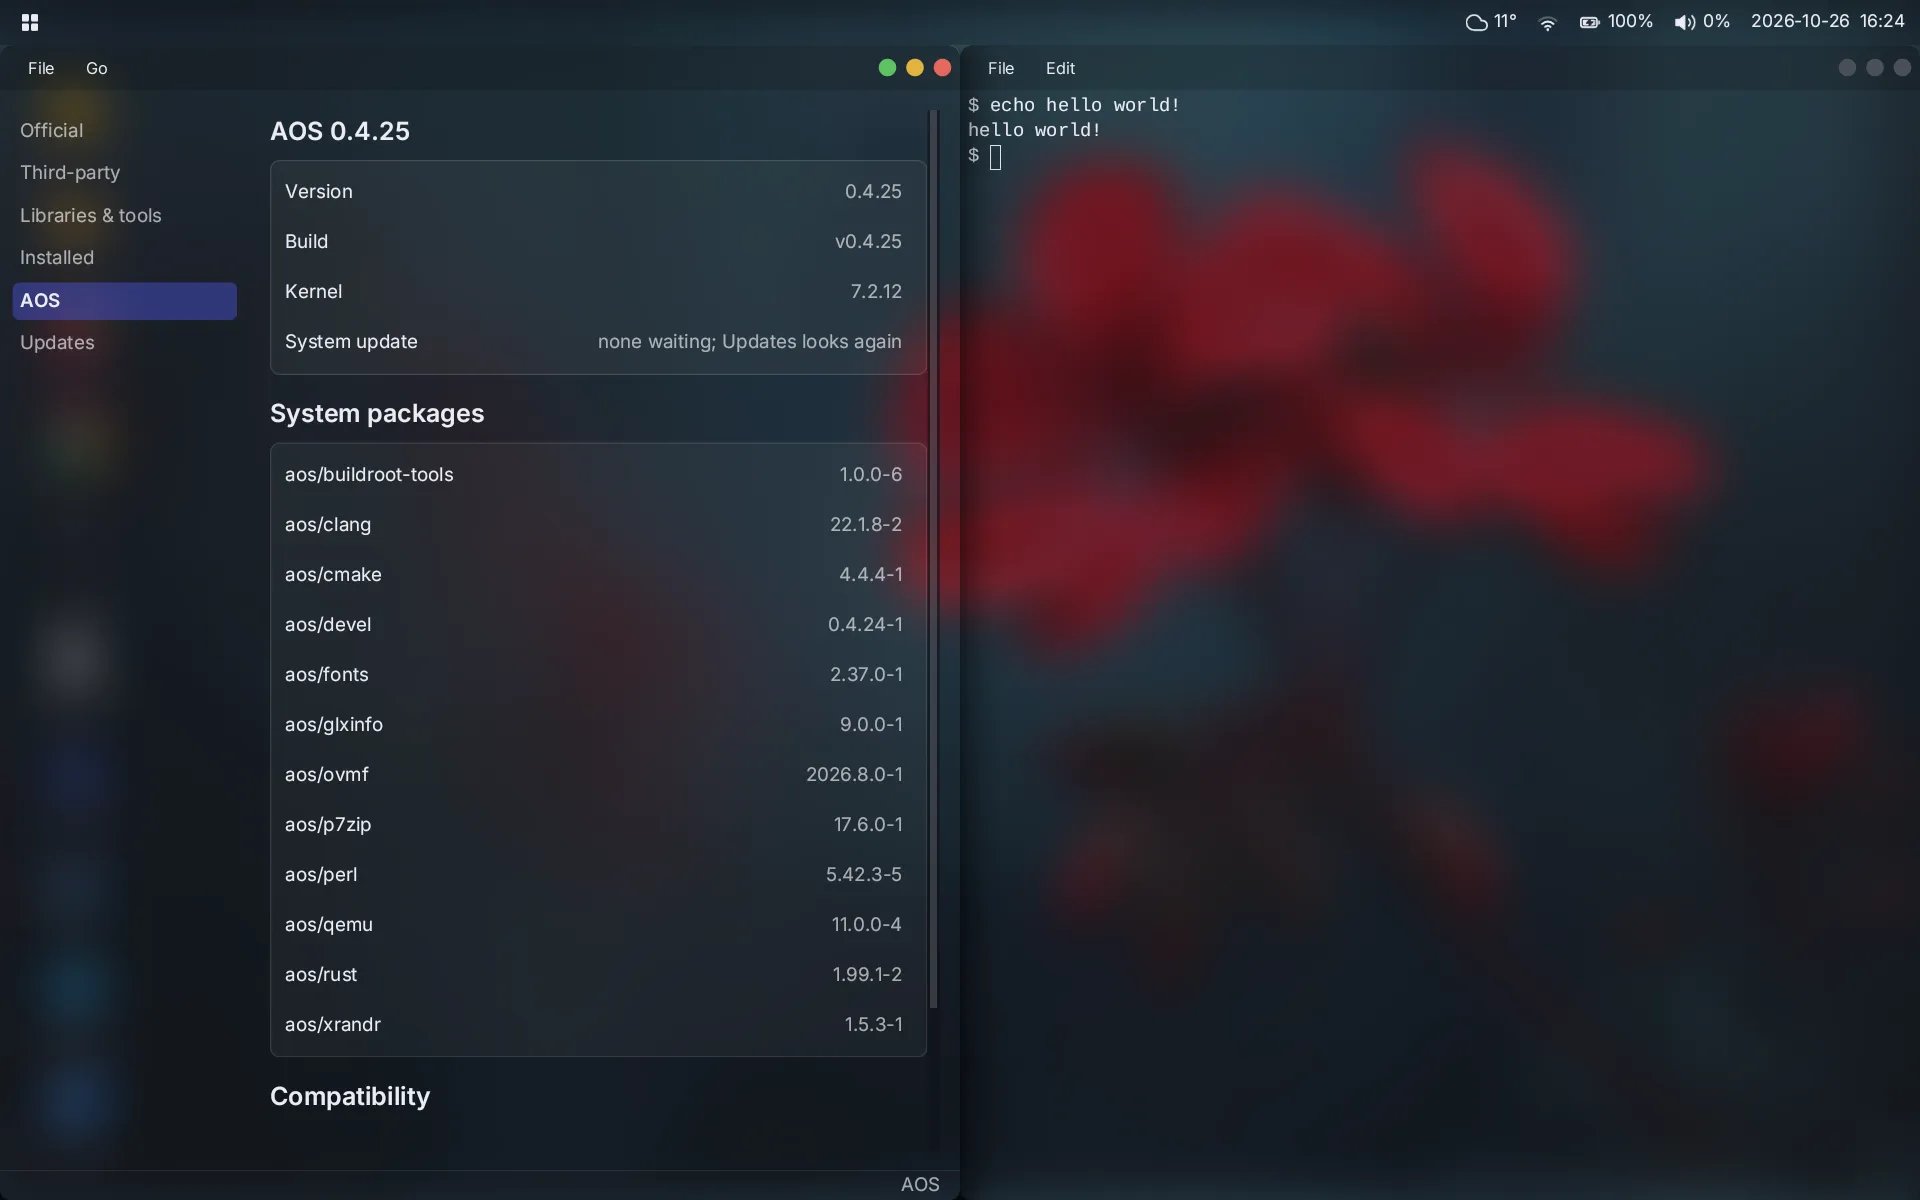
يحتفظ AOS بنسختين من النظام. يذهب التحديث إلى النسخة الأخرى ويبدأ تجريبيًا؛ وإن لم يصل إلى سطح المكتب، يعود الجهاز من تلقاء نفسه. يحدّث Software النظام بأكمله بخطوة واحدة، حين تختار أنت. ثبّته مرة واحدة، ولا تُعِد تثبيته أبدًا.
البرامج التي تتوقعها.
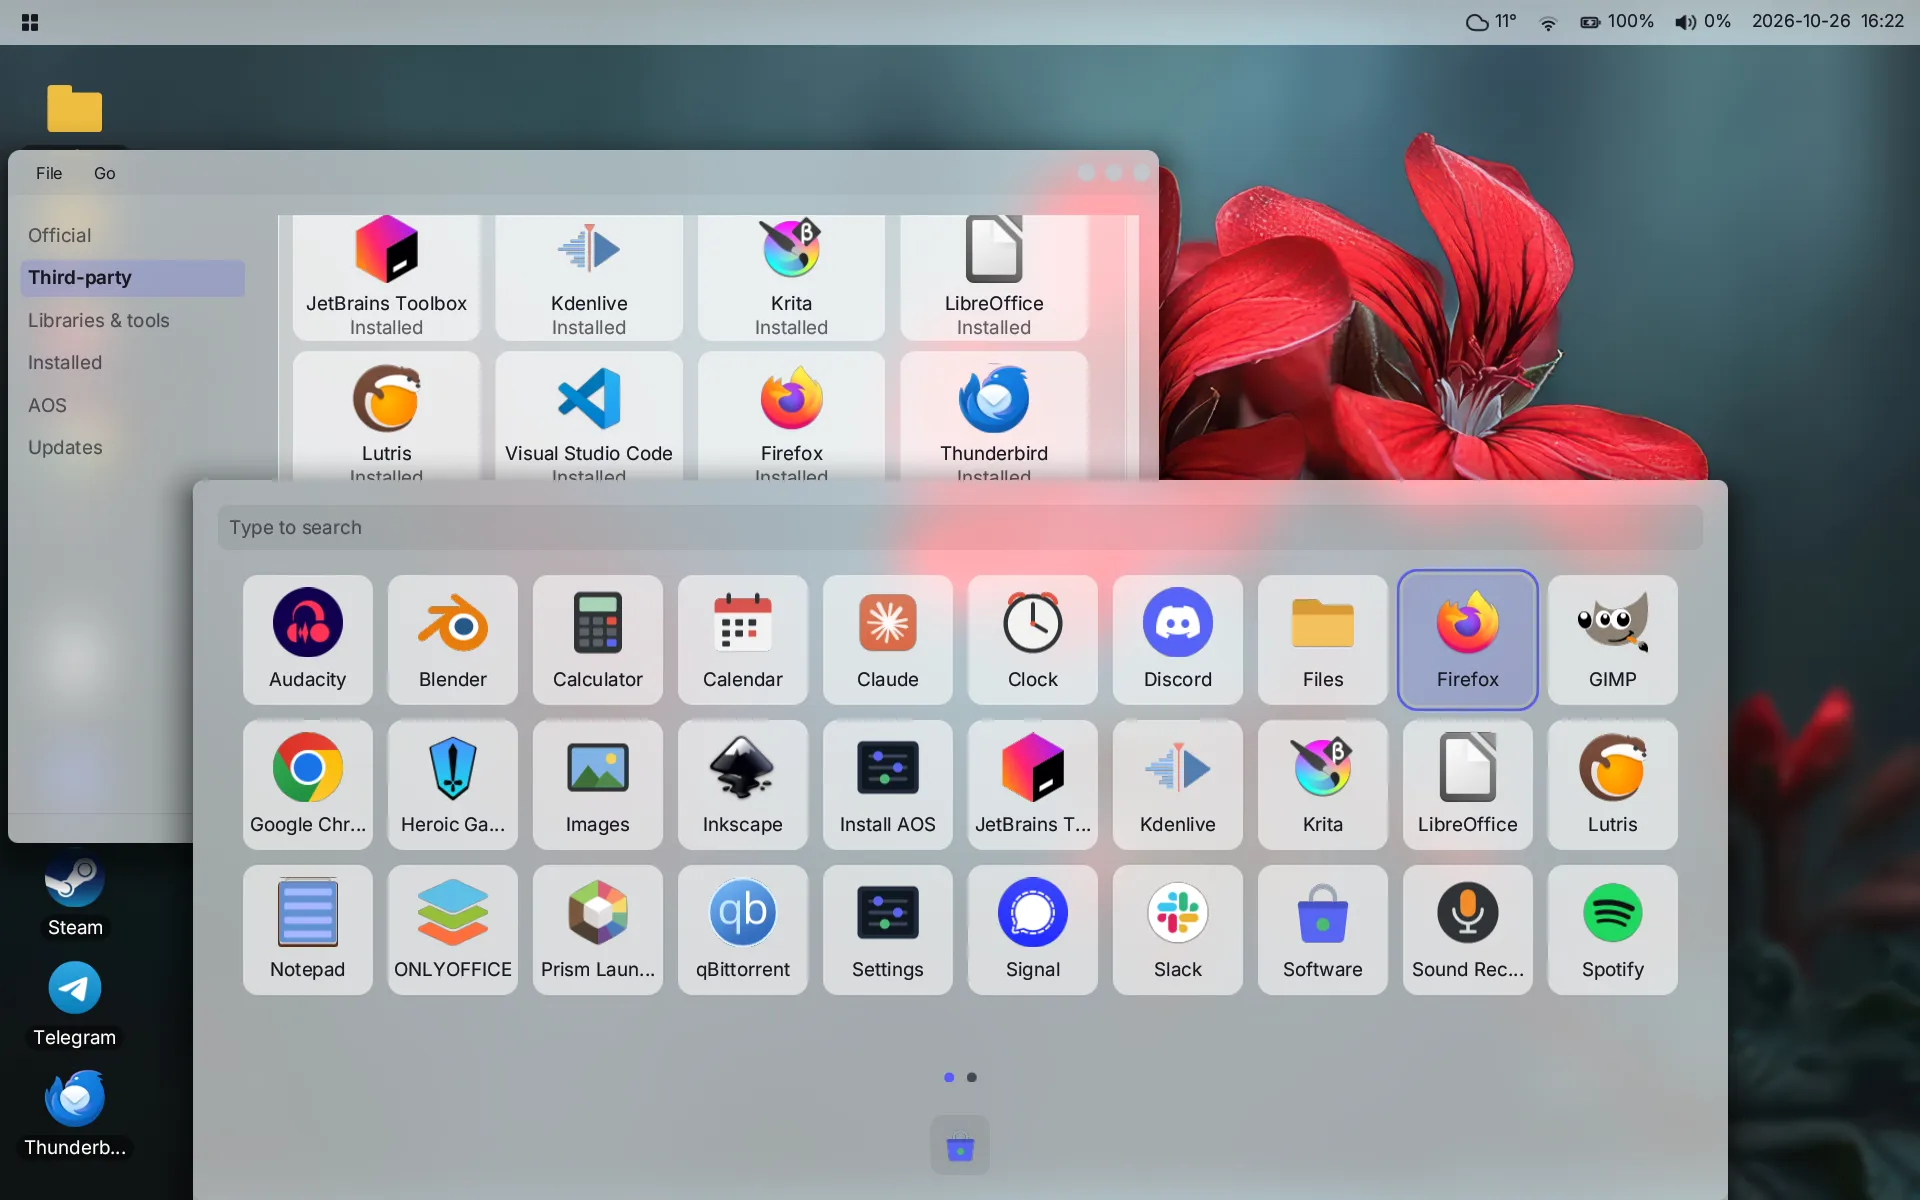
Firefox وChrome وSteam وVS Code وLibreOffice وGIMP وTelegram وغيرها، على بُعد نقرة واحدة في Software ومُعلَّمة بوضوح بأنها من جهات خارجية. يستغرق الإعداد دقائق: لوحة المفاتيح، والمنطقة الزمنية، وحسابك، وانتهى الأمر.
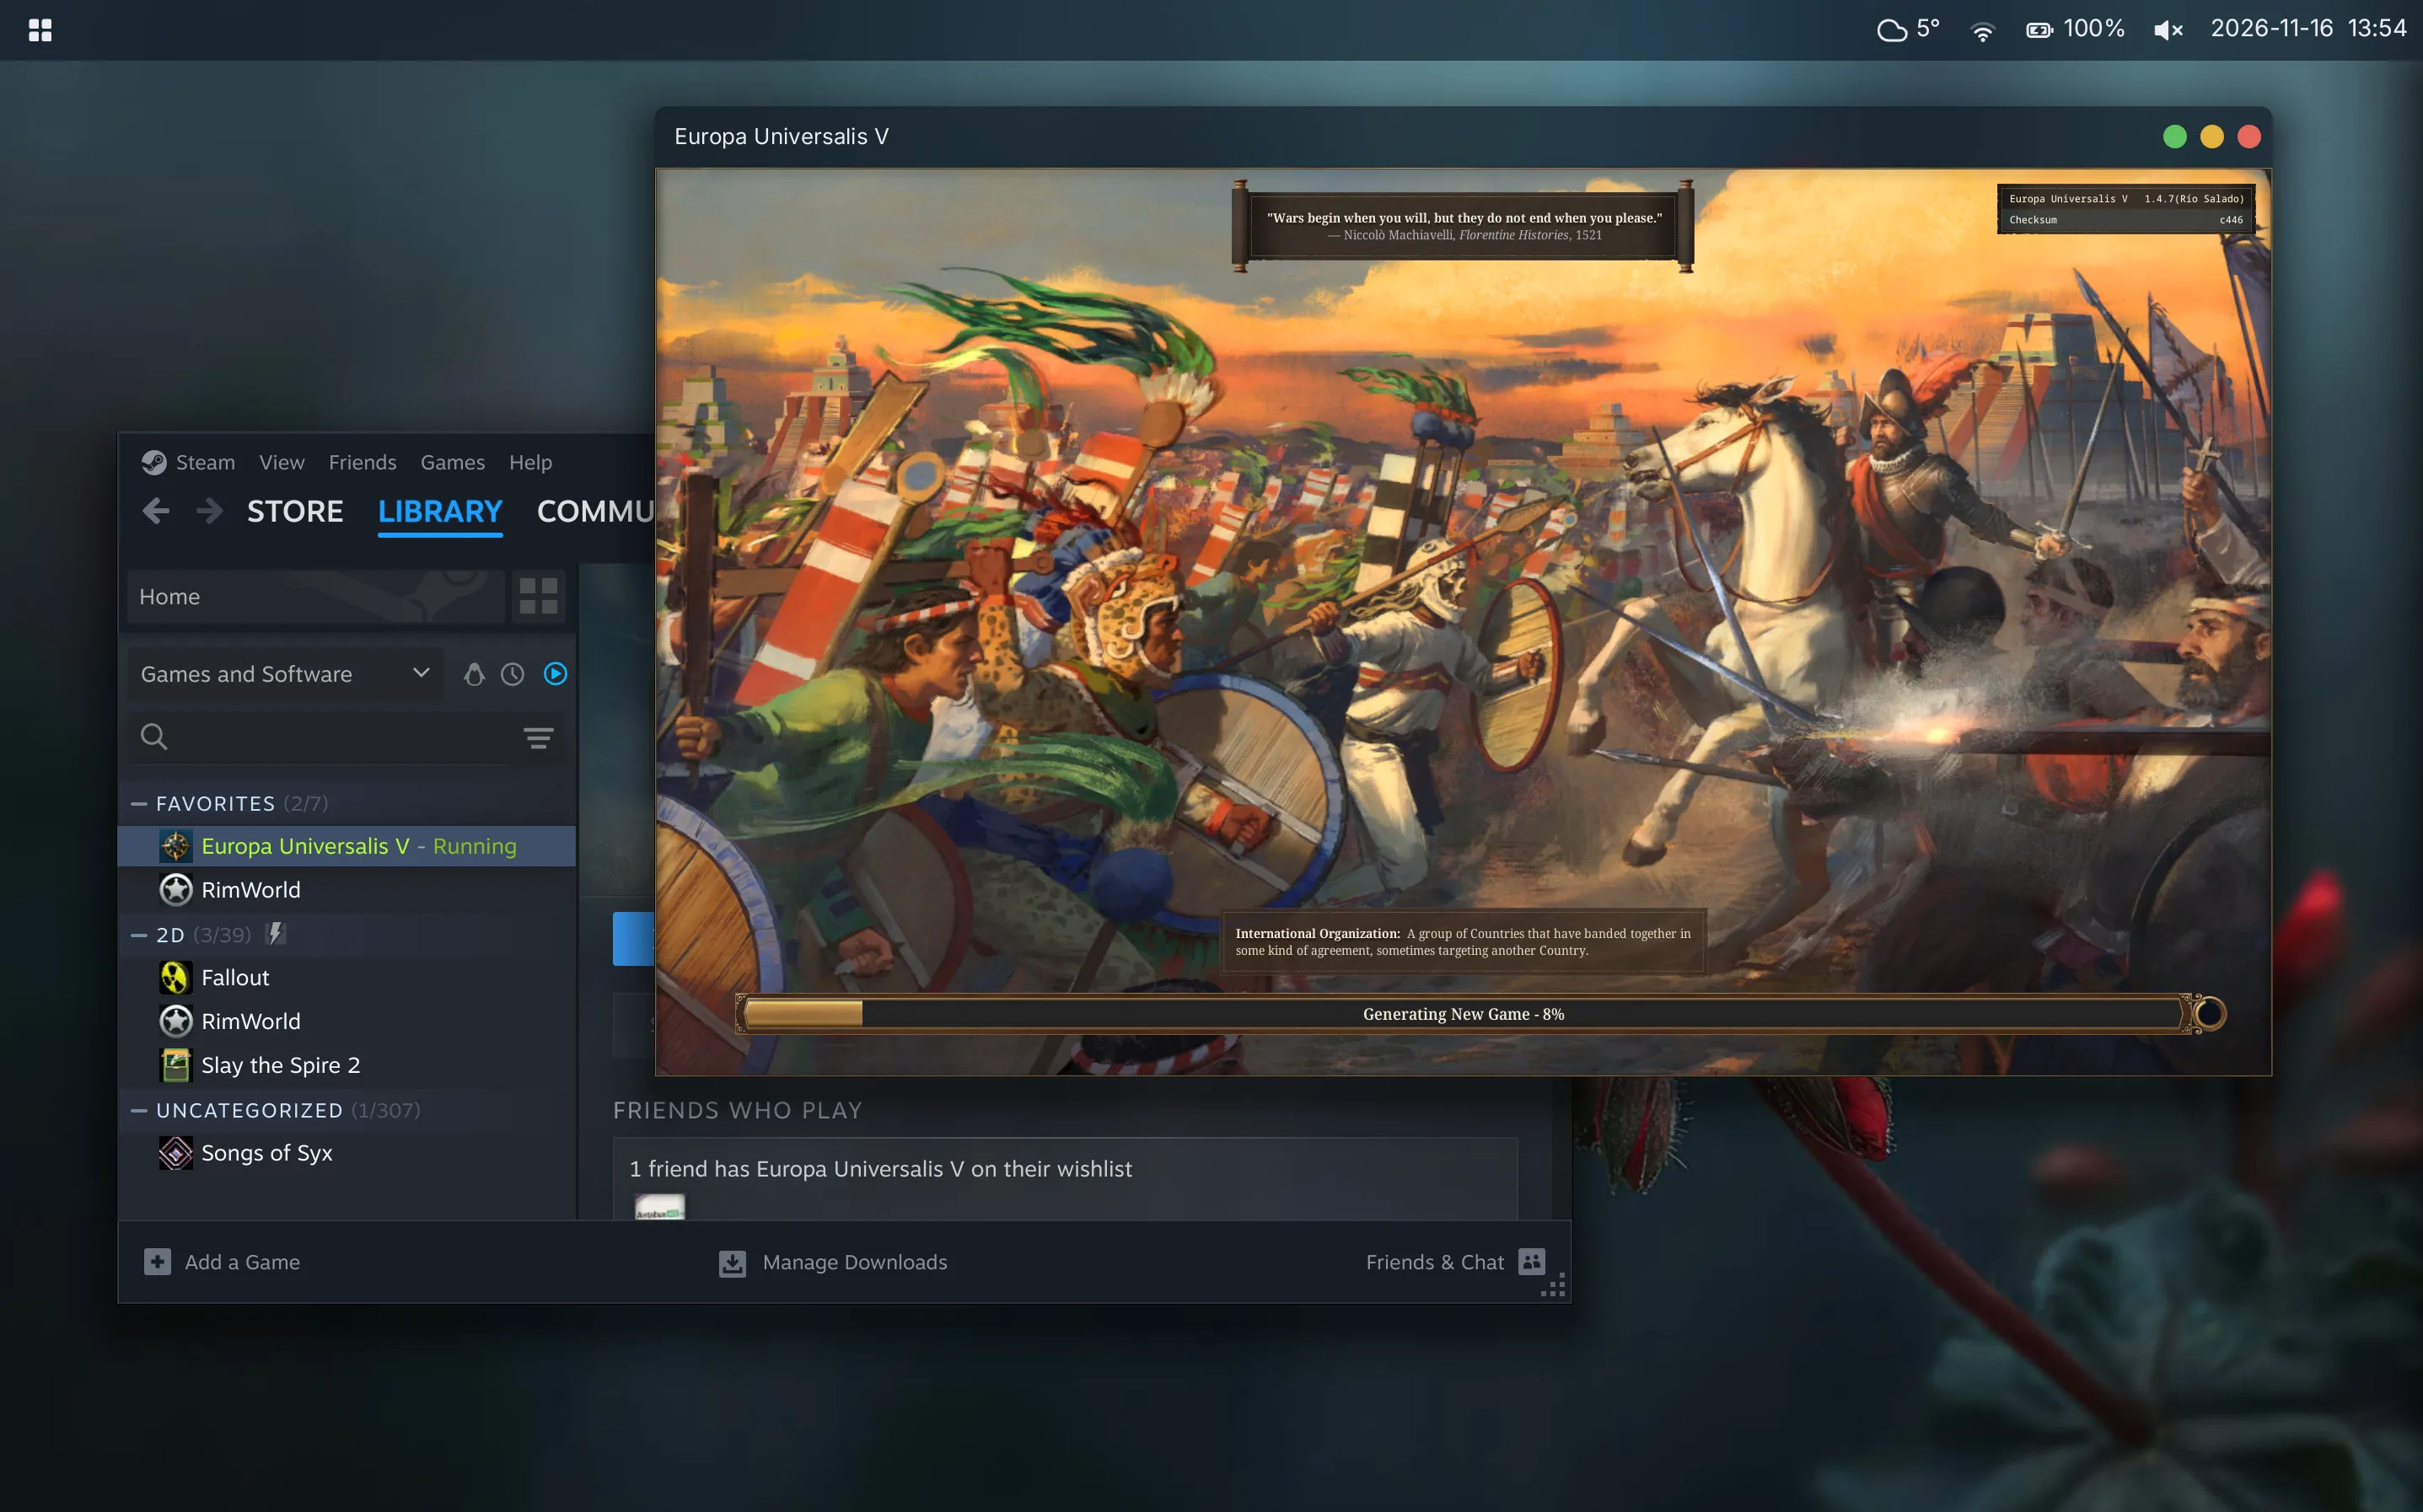
الألعاب على وحدة GPU المناسبة.
يعمل Steam وألعابه على وحدة GPU المنفصلة من NVIDIA، مع معدل تحديث متغير أثناء تشغيل اللعبة بملء الشاشة. وتعمل ألعاب X11 أيضًا.
مبني ليبقى متماسكًا.
تقدّم معظم الأنظمة عدة أسطح مكتب، وعدة صيغ للحزم، وعدة طرق لضبط الشيء نفسه. أما AOS فيقدّم طريقة واحدة. وهذا ما يجعل «ثبّته وسيعمل» ممكنًا.
- مشفّر افتراضيًا
- المجلد المنزلي لكل حساب خزنة مشفّرة مستقلة. ويمكن تشفير القرص بأكمله أيضًا، ويفتحه TPM حيثما وُجد.
- آمن منذ الإقلاع الأول
- Secure Boot مع نواة موقّعة لكل خانة نظام، وأساس للقراءة فقط يُتحقَّق منه أثناء قراءته، وتقرير CVE مع كل إصدار.
- التطبيقات في sandbox خاص بها
- تحصل برامج الجهات الخارجية على مجلد منزلي خاص. ولا ترى مجلداتك والكاميرا والميكروفون إلا حين تسمح بذلك.
- سطح مكتب خاص به
- الـcompositor والـshell والـtoolkit والإعدادات والمتجر والمثبّت والتطبيقات اليومية، كُتبت من الصفر بلغة Rust لتبدو كيانًا واحدًا.
- لكل شاشة إعداداتها
- مقياسها ومعدل تحديثها وشريطها والـdock. ينقل Ctrl+Super+الأسهم النافذة إلى الشاشة الأخرى.
- الإزالة تعني الزوال التام
- يحتفظ كل تطبيق ببياناته في مجلد واحد خاص به. أزل التطبيق ومجلده، ولن يبقى شيء.
للمطوّرين
صُمّم للتطوير عليه.
يبقى النظام مختومًا، وتصل أدواتك على شكل حزم، وتعيش شيفرتك في ~/Projects. لا شيء تثبّته أو تبنيه يمكن أن يُصعّب الحفاظ على الجهاز يعمل.
- Toolchains بنقرة واحدة
- Rust وC وC++ وClang وGo وNode.js وJava و.NET وAndroid SDK وlldb وpodman. من Software، دون sudo ودون مجلدات مخفية مبعثرة في مجلدك المنزلي.
- Agents في workspace
- تُشغّل الـeditors طرفيتها وlanguage server وAI agent في workspace لا ترى ولا تغيّر إلا مشروعك.
- من مجلد إلى تطبيق بأمر واحد
- apm init، ثم apm publish --test --run: مبني وموقّع وداخل sandbox وفي الـlauncher، تمامًا كما سيحصل عليه مستخدموك.
- مستودعك الخاص
- وقّع حزمك، وضعها على أي خادم HTTPS، ثم يضيفه الناس في Software. وتصل تحديثاتك مع كل التحديثات الأخرى.
إصدار alpha صادق.
الأسس مكتملة وصمدت عبر عشرات الإصدارات. ولا تزال بعض الأمور في الطريق:
- التثبيت يأخذ القرص بأكمله. لا dual boot بعد.
- يطلب منك التشغيل الأول مع Secure Boot تسجيل مفتاح AOS مرة واحدة.
- الإنجليزية والسويدية فقط.